La compliance non è un insieme di adempimenti formali, ma un assetto organizzativo che rafforza la solidità dell’azienda.
Se realizzata correttamente, consente di governare responsabilità, rischi e processi in modo consapevole, trasformando gli obblighi normativi in valore operativo e reputazionale.
Un solido livello di compliance migliora l’affidabilità verso clienti, partner e stakeholder e diventa sempre più spesso un requisito di accesso a gare, appalti e filiere strutturate, come già avviene per la conformità al GDPR, alla NIS2 o per l’adozione di schemi riconosciuti (ISO/IEC, PdR).
Perché oggi la compliance è diventata un tema centrale anche per le PMI
Negli ultimi anni anche le piccole e medie imprese italiane si sono trovate a confrontarsi con un numero crescente di obblighi normativi, spesso diversi tra loro per finalità e ambito di applicazione, ma accomunati da un elemento chiave: la richiesta di responsabilità organizzativa.
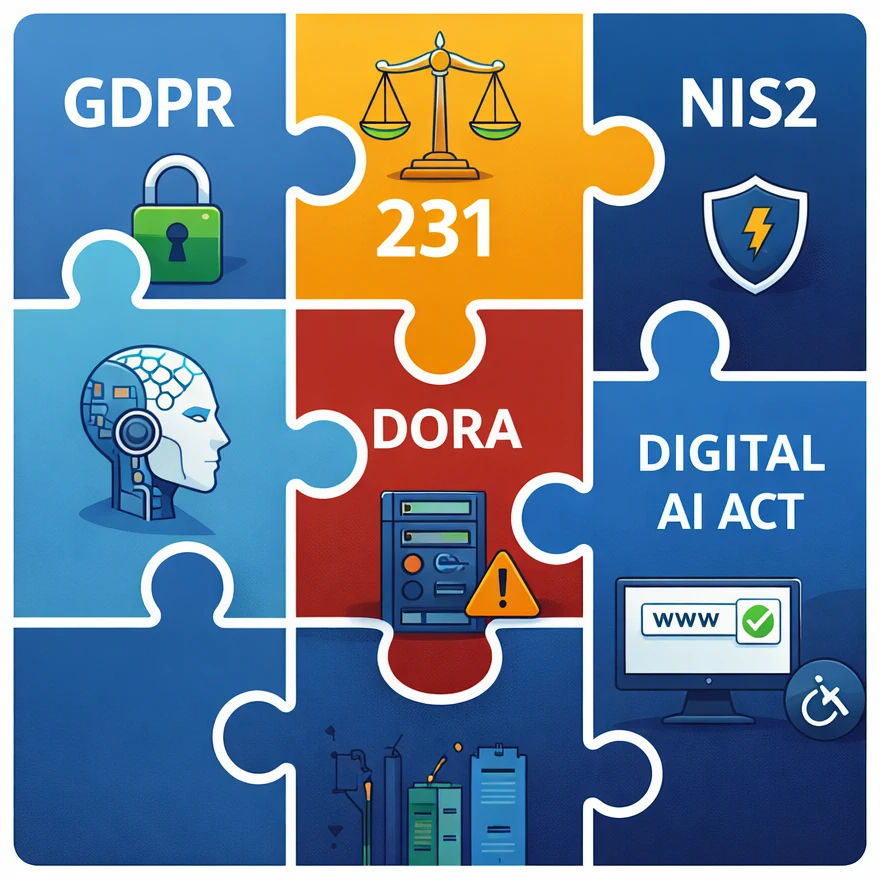
Alla protezione dei dati personali e ai modelli di responsabilità degli enti si sono progressivamente affiancati nuovi quadri normativi che incidono su aspetti come la sicurezza e la resilienza operativa, l’uso delle tecnologie digitali, l’intelligenza artificiale e l’accessibilità dei servizi, inclusi i siti web. In alcuni casi si tratta di obblighi già applicabili, in altri di requisiti che stanno entrando gradualmente nella prassi operativa delle imprese, anche per effetto di filiere, clienti o contesti regolati.
In questo scenario, la difficoltà principale non è tanto “conoscere la norma”, quanto comprendere come tradurre obblighi diversi in scelte organizzative coerenti, evitando approcci frammentati o puramente formali.
È qui che la compliance assume un significato più ampio: non come somma di adempimenti isolati, ma come modello di governo dell’organizzazione, proporzionato alla sua dimensione e complessità, e radicato nel suo funzionamento reale.
Compliance formale vs compliance effettiva
Una delle principali criticità che molte organizzazioni incontrano è la distanza tra compliance formale e compliance effettiva.
La compliance formale si concentra prevalentemente sulla produzione di documenti, policy o registri, spesso predisposti per “rispondere” a un obbligo normativo specifico.
La compliance effettiva, invece, riguarda il modo in cui l’organizzazione funziona realmente: come vengono prese le decisioni, come sono assegnate le responsabilità, come vengono gestiti i rischi e governati i processi nel tempo.
Un modello di compliance efficace non serve a “coprirsi” dal punto di vista formale, ma a ridurre l’incertezza, migliorare il controllo organizzativo e supportare scelte consapevoli e sostenibili.
In questo senso, la compliance non è un adempimento occasionale, ma una condizione operativa continua.
Il ruolo di kit documentali e software nella compliance
Proprio a fronte della complessità normativa crescente, negli ultimi anni si è diffusa l’idea che la compliance possa essere “risolta” attraverso l’adozione di specifici tool o piattaforme software di compliance.
Questo approccio è noto da tempo in ambito GDPR, ma oggi si sta estendendo anche ad altri contesti normativi, come la NIS2, il DORA o l’AI Act, con la promessa di “rendere compliant” le organizzazioni attraverso soluzioni tecnologiche dedicate.
Tali strumenti possono certamente supportare alcune attività operative – ad esempio la gestione documentale, la tracciabilità o il monitoraggio – ma non sono in grado, da soli, di garantire la conformità normativa.
La compliance non è una funzione del software, ma del modello organizzativo: dipende da come vengono definite le responsabilità, da come vengono governati i processi e da come l’organizzazione dimostra nel tempo di operare in modo coerente rispetto agli obblighi applicabili.
Quando gli strumenti vengono utilizzati come fine anziché come mezzo, il rischio è quello di ottenere una conformità solo apparente, una conformità solo apparente, rappresentata artificialmente mediante procedure non applicate e documentazione meramente dichiarativa, che genera un falso senso di adeguatezza e non offre alcuna reale tutela all’organizzazione.
La nostra visione sulla compliance
La nostra visione sulla compliance parte da un presupposto chiaro: gli obblighi normativi non devono essere gestiti come elementi esterni o aggiuntivi, ma integrati e armonizzati nel funzionamento reale dell’organizzazione.
In presenza di più norme o modelli organizzativi, l’obiettivo non è moltiplicare strutture e documenti, ma costruire un assetto coerente, capace di gestire sovrapposizioni, interazioni e responsabilità in modo ordinato e sostenibile.
La compliance, in questa prospettiva, non viene affrontata per singoli “silos normativi”, ma come capacità dell’organizzazione di governare regole diverse all’interno di un quadro unitario. Questo significa evitare duplicazioni, incoerenze e soluzioni parallele, e favorire invece l’allineamento tra processi, ruoli e decisioni, anche quando i riferimenti normativi sono molteplici (ad esempio GDPR, modelli 231, sicurezza delle informazioni, NIS2).
Il risultato non è un sistema più complesso, ma un’organizzazione più leggibile, controllabile e dimostrabile, in cui la conformità non è affidata a singoli adempimenti isolati, ma emerge in modo naturale dal modo in cui l’azienda opera, decide e governa le proprie attività nel tempo.
I temi di compliance più rilevanti oggi
Oggi la compliance non si presenta come un unico obbligo uniforme, ma come un insieme di ambiti distinti, ciascuno con caratteristiche, impatti e livelli di maturità differenti. Comprendere quale ambito riguarda concretamente la propria organizzazione è il primo passo per evitare approcci generici o soluzioni sproporzionate.
Per molte realtà, il punto di partenza è la protezione dei dati personali, che richiede assetti organizzativi chiari, ruoli definiti e processi verificabili nel tempo. In questi casi, il riferimento è la compliance GDPR, che rappresenta spesso il primo banco di prova di una gestione strutturata degli obblighi normativi.
Accanto a questo, un numero crescente di organizzazioni è coinvolto, direttamente o indirettamente, negli obblighi introdotti dalla Direttiva NIS2, che spostano l’attenzione sulla sicurezza, sulla governance e sulla responsabilità dei vertici. In questo contesto si parla sempre più spesso di compliance NIS2, anche quando non si rientra formalmente nel perimetro applicativo, perché requisiti e aspettative incidono lungo le filiere e nei rapporti con soggetti regolati.
In contesti specifici stanno inoltre emergendo nuovi ambiti di compliance che richiedono una lettura attenta e integrata. È il caso, ad esempio, del DORA per le organizzazioni che operano o interagiscono con il settore finanziario, o dell’AI Act, che introduce obblighi di governo, controllo e responsabilità nell’uso dei sistemi di intelligenza artificiale.
Questi quadri normativi non vanno affrontati come adempimenti isolati, ma inseriti all’interno di un assetto di compliance coerente, capace di evolvere nel tempo.
ALCUNI NOSTRI APPROFONDIMENTI IN TEMA COMPLIANCE
Norme ISO: basi per NIS2, ma insufficienti
La Direttiva NIS2 rappresenta un passo cruciale per rafforzare la sicurezza informatica nell’Unione Europea, imponendo…
COOKIE – adeguamento provv. 231/2021
Da quanto notiamo, non tutti sono al corrente del recente provvedimento del Garante per la…
Smart Working e DataProtection
La nuova ondata di COVID ha determinato la necessita/obbligo di un ulteriore e massivo ricorso,…
GDPR security assessment
Security Assessment, Vulnerability Assessment e Penetration Test, cosa sono?Si tratta della stessa attività o di…
GDPR compliance assessment
La nostra attività GDPR assessment consiste in una valutazione completa ed approfondita della vostra organizzazione,…