La compliance NIS2 richiede un assetto di governance che integri sicurezza, gestione del rischio e responsabilità dei vertici, rendendo l’organizzazione capace di prevenire, gestire e dimostrare il controllo degli eventi digitali nel tempo.
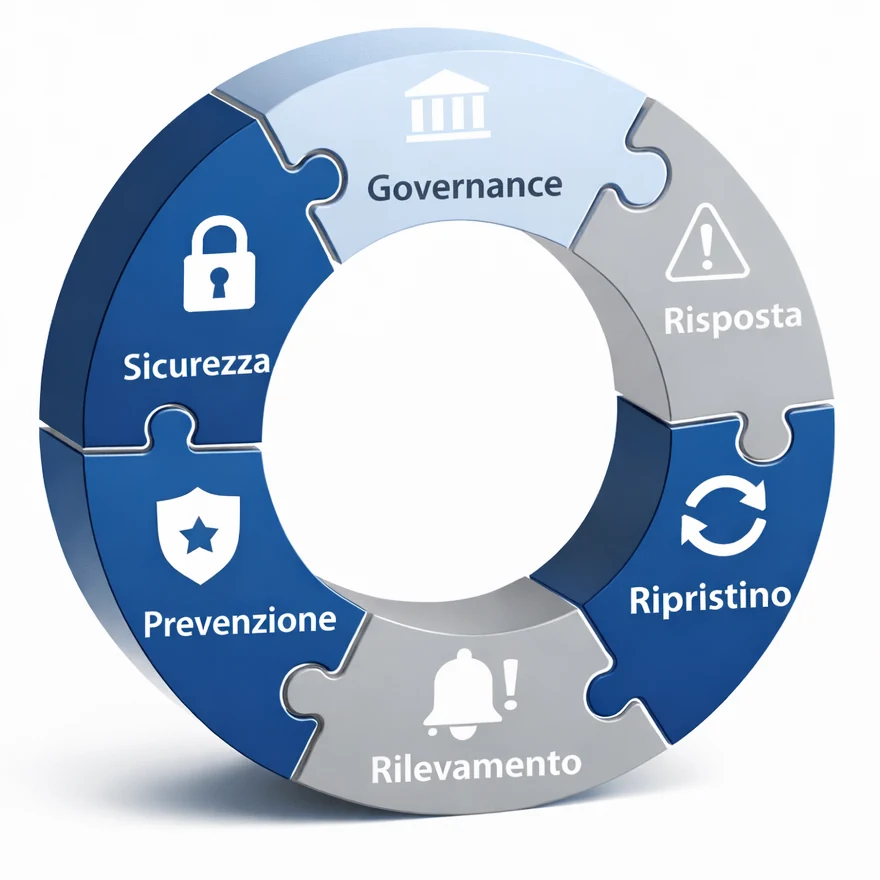
Importanza del tema compliance NIS2
La Direttiva NIS2 ha introdotto un cambiamento sostanziale nel modo in cui la sicurezza informatica e digitale viene affrontata a livello organizzativo.
Non si tratta solo di misure tecniche, ma di governo della sicurezza, responsabilità dei vertici e capacità dell’organizzazione di dimostrare scelte consapevoli e proporzionate.
Per molte realtà, la compliance NIS2 non riguarda esclusivamente l’appartenenza formale al perimetro, ma l’impatto che i requisiti della direttiva producono lungo le filiere, nei rapporti con clienti, fornitori e soggetti regolati.
In questo senso, la NIS2 sta diventando un riferimento anche per organizzazioni che non si consideravano, in origine, direttamente coinvolte.
Compliance NIS2 diverso da cybersecurity o ITsec
Uno degli equivoci più frequenti è ricondurre la NIS2 a un insieme di misure di sicurezza informatica.
In realtà, la compliance NIS2 richiede un assetto organizzativo strutturato, che coinvolge ruoli, processi decisionali, gestione del rischio e responsabilità del management.
La direttiva pone l’accento su:
- responsabilità degli organi di direzione
- integrazione della sicurezza nella governance
- capacità di prevenzione, gestione e risposta agli incidenti
- dimostrabilità delle scelte adottate
La tecnologia è una componente necessaria, ma non sufficiente. La compliance NIS2 si gioca prima di tutto sul piano organizzativo.
Dal perimetro formale alla responsabilità sostanziale
La distinzione tra soggetti “essenziali” e “importanti” non esaurisce il tema della compliance NIS2.
Sempre più spesso, requisiti, aspettative e controlli si estendono per effetto di obblighi contrattuali, filiere e rapporti di dipendenza operativa.
In questo scenario, limitarsi a verificare l’inclusione o meno nel perimetro formale rischia di essere riduttivo.
La vera domanda diventa:
l’organizzazione è in grado di dimostrare come governa la sicurezza e gestisce i rischi digitali?
È qui che la compliance NIS2 assume una dimensione sostanziale, non meramente formale.
Il nostro approccio alla compliance NIS2
La compliance NIS2 non viene affrontata come un adempimento isolato, ma come parte di un assetto di compliance integrato, coerente con altri obblighi normativi e modelli organizzativi già presenti.
L’approccio adottato mira a:
- integrare la Direttiva NIS2 nella governance esistente
- evitare duplicazioni e soluzioni parallele
- valorizzare asset già presenti (processi, ruoli, sistemi)
- costruire un modello sostenibile e dimostrabile nel tempo
La compliance NIS2 non è un progetto “una tantum” o spot, ma un percorso di maturazione organizzativa integrato e sostenibile.
Compliance NIS2 come parte di una visione d’insieme
La compliance alla Direttiva NIS2 non costituisce un ambito isolato, ma si integra con altri requisiti normativi e organizzativi già in essere.
Nella maggior parte dei casi si affianca ad altri obblighi già presenti, come la protezione dei dati personali, la sicurezza delle informazioni o modelli organizzativi esistenti. Affrontarla in modo isolato aumenta il rischio di duplicazioni e incoerenze.
Un approccio integrato consente invece di armonizzare requisiti diversi all’interno di un quadro unitario di governance, rendendo l’assetto complessivo più solido e dimostrabile.
ALCUNI NOSTRI APPROFONDIMENTI SU COMPLIANCE NIS2
Registrazione NIS2 mancata: cosa succede nel 2026
Molte organizzazioni si stanno rendendo conto solo ora di poter rientrare nel perimetro NIS2.Talvolta per…
NIS2 e responsabilità del top management
NIS2 e la responsabilità diretta del top management: cosa prevede l’art. 20 e perché conviene…
Nasce la nuova figura NIS2: il Referente CSIRT
Con la Determinazione ACN n. 333017/2025, l’Agenzia per la Cybersicurezza Nazionale ha introdotto una nuova…
Vulnerabilità SNMP Cisco IOS / IOS XE
Una grave vulnerabilità nel servizio di monitoraggio dei dispositivi di rete Cisco (SNMP) — già…
Cyberattacco aeroporti: la supply chain come punto critico delle infrastrutture essenziali
Il cyberattacco che il 19 settembre ha colpito i sistemi di Collins Aerospace, fornitore statunitense…
Proroga al 31 luglio per l’aggiornamento delle informazioni NIS2
L’Agenzia per la Cybersicurezza Nazionale ha prorogato al 31 luglio 2025 la scadenza (precedentemente al 31 maggio)…